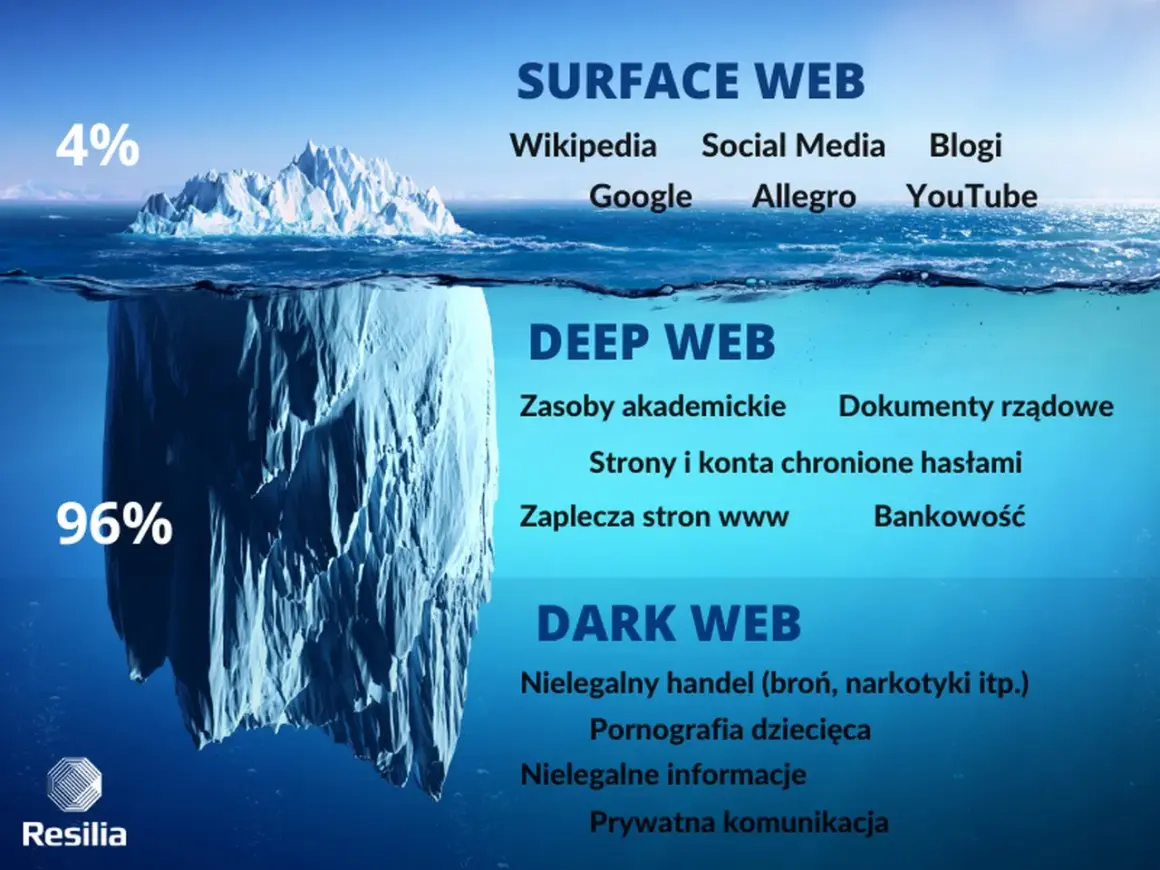
Darknet to nie alternatywny internet, lecz warstwa dostępu zbudowana wokół prywatności i ukrywania ruchu. W tym artykule pokazuję, jak działa, co naprawdę chroni, gdzie pojawiają się największe ryzyka i jak korzystać z niego rozsądnie, jeśli prywatność jest dla Ciebie ważniejsza niż wygoda. Dorzucam też praktyczne porównanie z VPN i zwykłą przeglądarką, bo to właśnie tam najczęściej rodzą się błędne oczekiwania.
Najkrótsza wersja, zanim wejdziesz w szczegóły
- To środowisko dostępu do treści i usług przez specjalne oprogramowanie, najczęściej Tor Browser.
- Adresy usług kończą się na .onion i są dostępne wyłącznie wewnątrz tej sieci.
- Prywatność nie jest tu absolutna - konta, pliki i własne błędy użytkownika nadal mogą ujawnić tożsamość.
- Największe zagrożenia to phishing, złośliwe pliki, fałszywe kopie serwisów i nieostrożne logowanie.
- Bezpieczne korzystanie opiera się na aktualizacjach, weryfikacji pobrań i ograniczeniu dodatków.
- Tor i VPN nie robią tego samego, więc warto dobrać narzędzie do realnego celu, a nie do mitu o anonimowości.
Czym jest ukryta sieć i jak działa
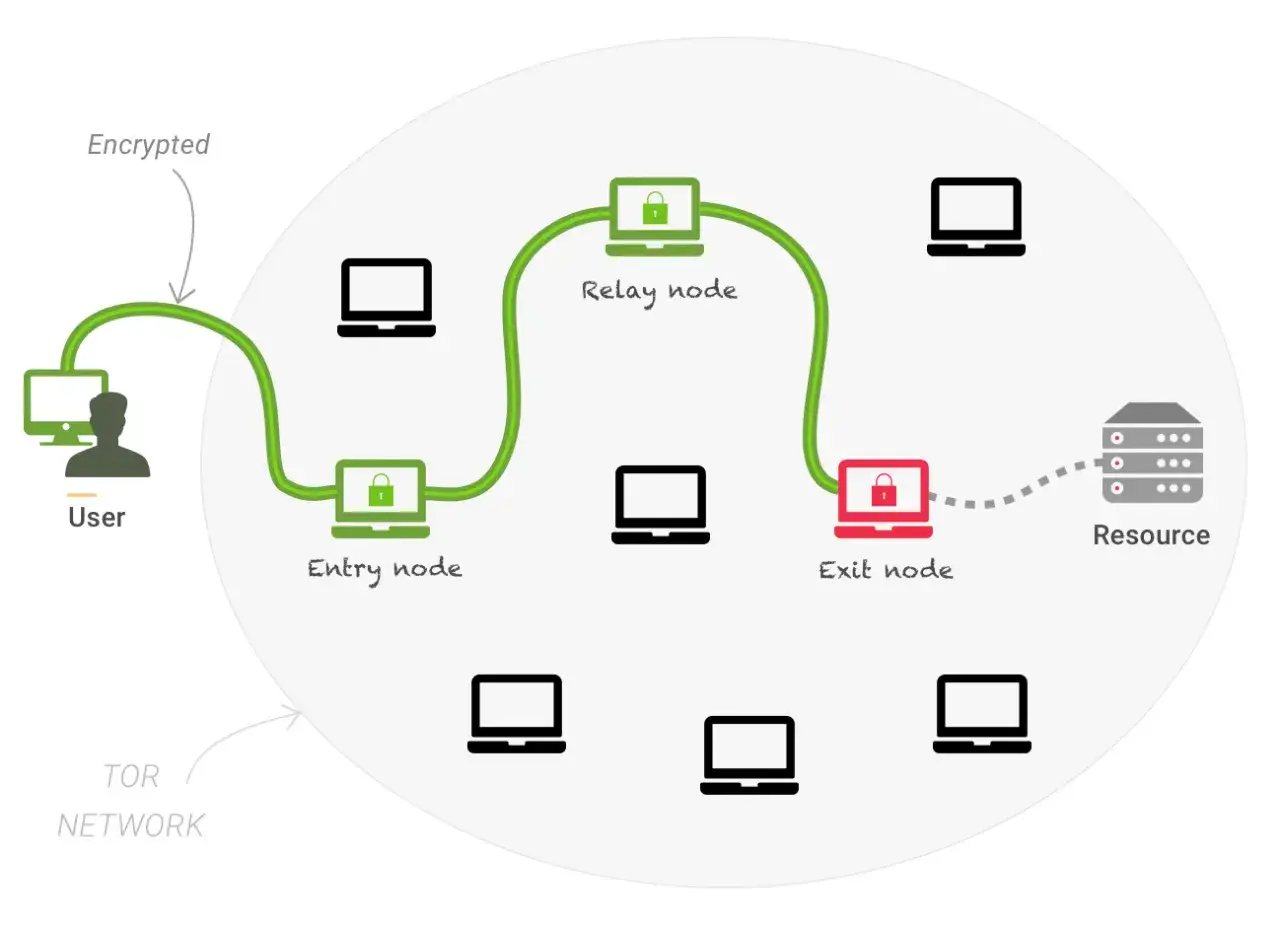
To nie jest oddzielny internet, tylko specjalna warstwa dostępu. Ruch przechodzi przez kilka przekaźników, więc pojedynczy punkt nie widzi jednocześnie, kto wysyła dane i dokąd trafiają. Według Tor Project przeglądarka Tor ukrywa realny adres IP i utrudnia śledzenie, a usługi .onion działają wyłącznie przez tę sieć, co pomaga też ukryć lokalizację serwera.
W praktyce oznacza to, że adres .onion nie wygląda jak zwykła domena. Ma 56 znaków i kończy się na .onion, więc nie wpisuje się go przypadkiem ani nie zgaduje intuicyjnie. To ważne, bo w tej przestrzeni wiele problemów bierze się z tego, że ludzie szukają „znanych” nazw i trafiają na podrobione strony.
Najprościej mówiąc: technologia pomaga ukryć trasę połączenia, ale nie usuwa ryzyka związanego z samą treścią, plikami czy logowaniem do kont. I właśnie dlatego warto od razu odróżnić korzyść techniczną od fałszywego poczucia bezpieczeństwa, które bywa najdroższe.
Skoro mechanizm jest już jasny, pora rozdzielić to, co naprawdę daje, od tego, co ludzie zwykle mu przypisują.
Co naprawdę chroni, a czego nie chroni
Tu najczęściej widzę rozjazd między oczekiwaniami a rzeczywistością. Ta warstwa sieci może znacząco utrudnić obserwację ruchu i zredukować ilość danych, które widzi po drodze pośrednik, ale nie daje „niewidzialności”. Jeśli zalogujesz się na prywatne konto, pobierzesz plik albo podasz swój numer telefonu, sam odsłaniasz tożsamość.
| Narzędzie | Co daje | Główne ograniczenie | Kiedy ma sens |
|---|---|---|---|
| Zwykła przeglądarka + HTTPS | Chroni treść połączenia między Tobą a stroną | Nie ukrywa całej trasy ani samego faktu połączenia | Codzienne korzystanie z zaufanych serwisów |
| VPN | Ukrywa Twój adres IP przed odwiedzaną stroną i siecią lokalną | Zaufanie przesuwasz na dostawcę VPN | Proste ukrycie lokalizacji, publiczne Wi-Fi |
| Tor Browser | Utrudnia powiązanie aktywności z IP i lokalizacją | Zwykle działa wolniej i nie chroni przed własnymi błędami | Silniejsza prywatność, kontakt z usługami .onion |
W praktyce VPN i Tor służą do czego innego. VPN porządkuje prywatność „po drodze”, a Tor buduje ją architektonicznie, przez rozproszenie zaufania na wiele węzłów. Z mojego punktu widzenia to właśnie ten szczegół najczęściej decyduje o tym, czy użytkownik wybiera narzędzie sensownie, czy tylko głośno.
Jeśli chcesz wejść do tej sieci bez niepotrzebnych błędów, najważniejsze są nie ustawienia eksperckie, tylko kilka prostych nawyków.
Jak korzystać z niej bez niepotrzebnego ryzyka
Najbezpieczniejsza ścieżka jest zaskakująco mało spektakularna: pobrać oprogramowanie z oficjalnego źródła, sprawdzić podpis pliku, zaktualizować przeglądarkę i nie dokładać do niej żadnych wtyczek. Tor Browser sam ma wbudowane mechanizmy, które ograniczają śledzenie, a dodatkowe rozszerzenia zwykle psują ten efekt zamiast go poprawiać.
- Pobierz przeglądarkę z oficjalnego źródła i, jeśli to możliwe, zweryfikuj podpis pliku.
- Używaj aktualnej wersji, bo opóźnianie aktualizacji to najprostszy sposób na problemy.
- Nie instaluj dodatków i nie zmieniaj ustawień tylko dlatego, że ktoś obiecuje „lepszą prywatność”.
- Nie otwieraj losowych plików pobranych z nieznanych miejsc, zwłaszcza dokumentów i archiwów.
- Nie loguj się do kont, które łączą aktywność z Twoją prawdziwą tożsamością, jeśli celem jest anonimowość.
- Nie używaj tej sieci do torrentów ani ciężkich transferów, bo to zwykle kończy się słabą wydajnością i większym ryzykiem.
Jeżeli zależy Ci na dodatkowej separacji, więcej daje osobny profil systemowy albo osobne urządzenie niż „magiczne” przełączanie ustawień. W ochronie prywatności kompartmentalizacja, czyli rozdzielanie tożsamości i aktywności, ma większą wartość niż większość trików z internetu. Takie zasady mają sens głównie wtedy, gdy wiesz, do czego ta technologia służy naprawdę, a do czego jest tylko kuszącym skrótem.
Gdzie ma sens, a gdzie lepiej wybrać coś innego
Tę technologię wykorzystują przede wszystkim osoby, które potrzebują większej prywatności, a nie większego szumu wokół niej. Dziennikarze, sygnaliści, aktywiści, badacze bezpieczeństwa czy użytkownicy w krajach z cenzurą często korzystają z niej po to, by ograniczyć ślady, ukryć lokalizację infrastruktury albo bezpieczniej wymieniać informacje.
- Anonimowy kontakt z usługą - przydatny, gdy nie chcesz ujawniać IP ani lokalizacji.
- Omijanie cenzury - sensowne tam, gdzie dostęp do informacji jest blokowany.
- Bezpieczniejsza komunikacja źródeł z redakcją - ważna w pracy z danymi wrażliwymi.
- Publikowanie usług bez ujawniania infrastruktury - przydatne dla organizacji, które chcą ukryć swój serwer.
- Analiza zagrożeń i badania bezpieczeństwa - użyteczne dla zespołów, które muszą obserwować ten ekosystem.
Nie bez powodu Europol regularnie raportuje likwidację nielegalnych rynków działających w tej przestrzeni. To przypomnienie, że obok legalnych zastosowań istnieje tam także realny obszar przestępczy, więc przypadkowe wchodzenie „z ciekawości” rzadko kończy się dobrze.
Jeśli jednak Twoim celem jest bankowość, zakup biletu czy zwykłe logowanie do kont, to nie jest pierwsza opcja. W takich scenariuszach więcej dają aktualny system, menedżer haseł, uwierzytelnianie wieloskładnikowe i rozsądnie ustawiona przeglądarka niż dodatkowa warstwa anonimowości.
Problem w tym, że nawet dobre narzędzie przegrywa z błędami użytkownika, więc warto znać najczęstsze potknięcia.
Najczęstsze błędy, które psują prywatność
Z mojego punktu widzenia największy problem nie leży w samej technologii, tylko w nadziei, że ona załatwi za użytkownika cały rozsądek. W praktyce prywatność najczęściej psują drobiazgi, które pojedynczo wyglądają niewinnie, ale razem składają się na bardzo czytelny profil.
- Łączenie tożsamości - ten sam nick, mail lub numer telefonu na różnych platformach pozwala skleić Twój profil.
- Otwieranie plików bez ostrożności - dokumenty mogą zawierać metadane albo niechciane elementy aktywne.
- Instalowanie rozszerzeń - dodatki potrafią zdradzić więcej niż sam ruch sieciowy.
- Praca na starej wersji przeglądarki - brak aktualizacji to jedna z najprostszych dróg do problemów.
- Wchodzenie przez podrobione adresy - jedna literówka w .onion potrafi skierować do pułapki phishingowej.
- Przekonanie, że anonimowość oznacza bezkarność - narzędzie nie zmienia charakteru treści ani odpowiedzialności za ich użycie.
To właśnie te błędy najczęściej decydują, czy prywatność zostaje zachowana, czy tylko wygląda dobrze na papierze.
Co warto zapamiętać, zanim uznasz tę technologię za rozwiązanie dla siebie
- Potrzebujesz prywatniejszej komunikacji - ta technologia ma sens.
- Chcesz tylko ukryć się w publicznym Wi-Fi - często wystarczy VPN, aktualny system i MFA.
- Liczy się szybkość i wygoda - zwykła przeglądarka będzie lepsza.
- Musisz rozdzielać tożsamości - używaj osobnych profili i trzymaj się jednej roli na raz.
W praktyce traktuję tę warstwę internetu jak wyspecjalizowane narzędzie, a nie uniwersalny tryb przeglądania. Dobrze dobrana do zadania daje realną prywatność, ale tylko wtedy, gdy użytkownik nie psuje jej własnymi decyzjami.