Ukryta część internetu, często opisywana jako dark web, nie jest jednym miejscem, tylko zbiorem usług, które wymagają specjalnego oprogramowania i innego sposobu łączenia się z siecią. Dla jednych to narzędzie prywatności, dla innych wygodne środowisko do oszustw, dlatego temat warto rozumieć bez mitów i bez sensacji. W tym tekście wyjaśniam, jak to działa, czym różni się od zwykłej sieci i jakie zasady mają sens, jeśli interesuje Cię przede wszystkim bezpieczeństwo.
Najważniejsze fakty o ukrytej sieci w skrócie
- To nie jest osobna „alternatywna planeta” internetu, tylko zestaw usług dostępnych poza standardową przeglądarką i zwykłymi wyszukiwarkami.
- Sieć Tor zwiększa prywatność, bo ruch jest wielowarstwowo szyfrowany i przekazywany przez wiele węzłów.
- Adresy .onion działają wyłącznie w Tor Browser i nie funkcjonują jak zwykłe strony WWW.
- W tym środowisku jest dużo nadużyć: phishing, malware, wyłudzenia i handel danymi.
- Anonimowość nie jest absolutna - logowanie się do własnych kont, pobieranie plików i błędy urządzenia szybko ją osłabiają.
- Jeśli celem jest prywatność, zwykle lepiej zacząć od podstaw bezpieczeństwa: aktualizacji, MFA, menedżera haseł i ostrożności w sieci.
Czym jest ukryta część internetu i gdzie kończy się mit
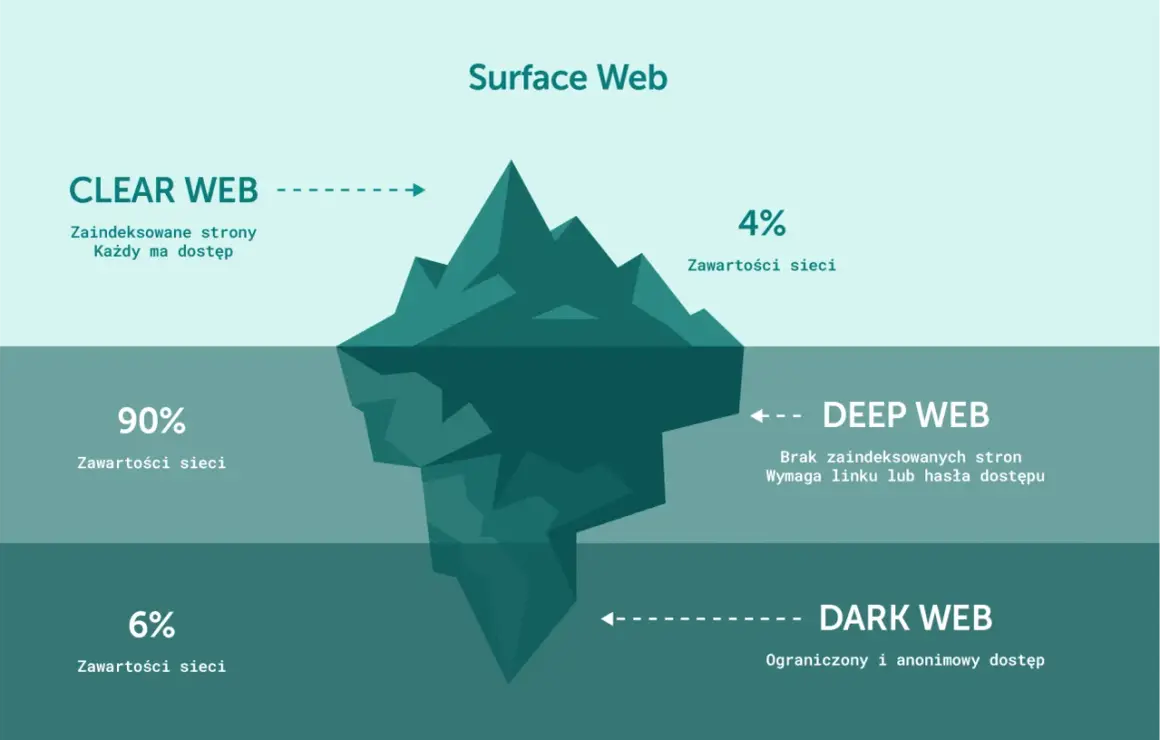
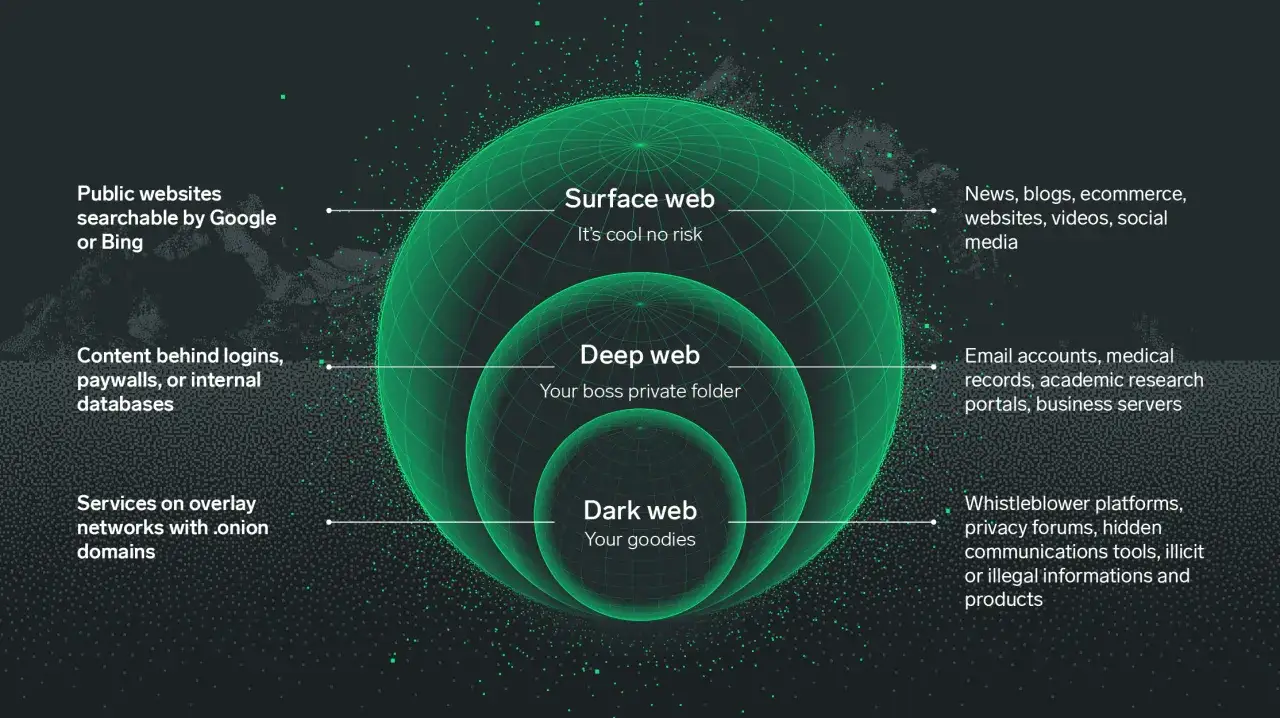
Ja rozdzielam ten temat na trzy warstwy, bo wtedy łatwiej uniknąć chaosu pojęciowego. Zwykła sieć to strony indeksowane przez wyszukiwarki, treści prywatne to wszystko, co wymaga logowania lub działa w zamkniętym systemie, a ukryta sieć to niewielka część usług dostępnych w specjalnym środowisku, najczęściej przez Tor.
| Warstwa | Jak działa dostęp | Przykłady | Co warto zapamiętać |
|---|---|---|---|
| Widoczna sieć | Przeglądarka i wyszukiwarka | Portale, blogi, sklepy, serwisy informacyjne | To fragment internetu, który widzimy najczęściej. |
| Treści prywatne | Logowanie, autoryzacja, dostęp zamknięty | Poczta, bankowość, panele firmowe, intranety | Nie są publiczne, ale nie mają nic wspólnego z anonimową siecią. |
| Ukryta sieć | Specjalne oprogramowanie i inny model połączenia | Usługi .onion, anonimowe kanały kontaktu, niektóre lustrzane serwisy | To przestrzeń nastawiona na anonimowość, ale też częste nadużycia. |
Najczęstszy błąd polega na wrzucaniu wszystkiego do jednego worka. Bankowość internetowa, poczta czy intranet firmy należą do treści prywatnych, ale nie mają nic wspólnego z ukrytą siecią sensu stricto. Gdy to rozdzielimy, łatwiej zrozumieć, dlaczego sam fakt „ukrycia” nie oznacza jeszcze zagrożenia, a jednocześnie nie daje żadnej gwarancji bezpieczeństwa. Z tego punktu już krok do pytania, jak działa sama technologia.
Jak działa sieć Tor i adresy .onion
Klucz jest prosty: ruch nie idzie jedną bezpośrednią trasą, tylko przeskakuje przez kilka węzłów. Jak opisuje Tor Project, przeglądarka ogranicza możliwość śledzenia połączenia z zewnątrz, a sam ruch jest wielowarstwowo szyfrowany. To właśnie z tego modelu bierze się prywatność, ale też jego ograniczenia.
Wielowarstwowe szyfrowanie
W praktyce oznacza to, że poszczególne punkty pośrednie nie widzą całej historii połączenia. Jeden wie tylko, skąd pakiet przyszedł, inny widzi wyłącznie kolejny krok, a końcowy serwer nie dostaje od razu pełnej tożsamości użytkownika. Dodatkowo Tor Browser stara się ujednolicić cechy przeglądarki i urządzenia, czyli ograniczyć fingerprinting, po którym da się kogoś rozpoznać mimo samego szyfrowania.
Czym są adresy .onion
Usługi onion działają wyłącznie przez Tor. Nie wpisujesz ich do zwykłej przeglądarki i nie znajdujesz ich w klasycznej wyszukiwarce, bo adres jest częścią całego modelu anonimowości. Z perspektywy użytkownika oznacza to mniej wygody, ale też mniej przypadkowej ekspozycji, bo sam serwis nie musi ujawniać swojego zwykłego adresu IP.
Przeczytaj również: Radar pogodowy - Która aplikacja jest najlepsza w Polsce?
Gdzie kończą się obietnice
Jeżeli zalogujesz się do prywatnego konta, otworzysz podejrzany plik albo sam ujawnisz dane kontaktowe, anonimowość zaczyna się sypać. Właśnie dlatego traktuję Tor jako narzędzie do ograniczania śladu sieciowego, a nie jako gwarancję, że nic nie da się z Tobą powiązać. To właśnie ten model tłumaczy, skąd bierze się prywatność, ale też gdzie kończą się jej gwarancje.
Co można tam znaleźć i dlaczego obraz jest bardziej złożony
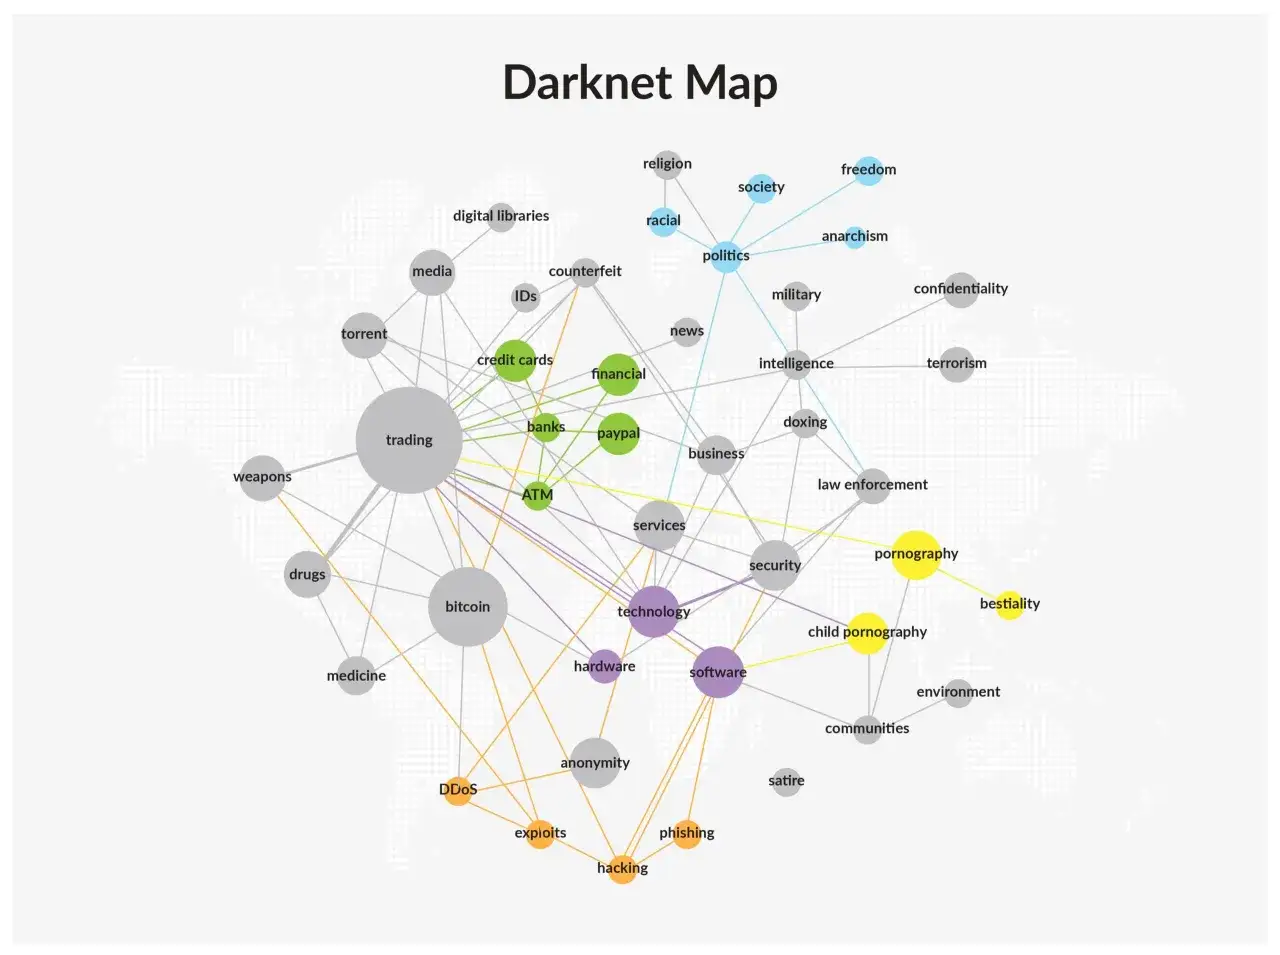
Jak zwraca uwagę Parlament Europejski, ta przestrzeń bywa jednocześnie miejscem przydatnym dla dziennikarzy i aktywistów oraz środowiskiem, w którym działają przestępcy i znikają ślady handlu danymi. To połączenie legalnych i nielegalnych zastosowań sprawia, że temat jest trudniejszy niż krzykliwe nagłówki sugerują.
- Legalne zastosowania: bezpieczny kontakt dla sygnalistów, omijanie cenzury, serwisy redakcji przyjmujące materiały anonimowo, lustrzane wersje stron w krajach z blokadami.
- Ryzykowne lub nielegalne zastosowania: rynki z kradzionymi danymi, fałszywe sklepy, złośliwe pliki, wyłudzanie dostępu, usługi przestępcze.
Najciekawsze jest to, że sam format nie rozstrzyga o etyce. Ta sama architektura może chronić źródło dziennikarskie albo ułatwiać sprzedaż wykradzionych kont. Dlatego nie oceniam tego miejsca po nazwie, tylko po tym, co ktoś próbuje tam zrobić. W praktyce oznacza to jedno: jeśli coś wygląda tam „zbyt dobrze, żeby było prawdziwe”, zwykle jest oszustwem albo próbą wykorzystania czyjejś ciekawości.
Właśnie od tego momentu zaczyna się realna odpowiedzialność użytkownika, bo zagrożenie nie wynika wyłącznie z technologii, ale z tego, jak się z niej korzysta.
Jakie ryzyka są realne dla prywatności i bezpieczeństwa
Największy problem nie polega na samym wejściu do ukrytej sieci, tylko na tym, co ludzie robią dalej. Przeglądanie bez ostrożności szybko zamienia się w mieszankę phishingu, złośliwych pobrań i utraty kontroli nad własnymi danymi.
- Phishing - fałszywe serwisy podszywają się pod znane usługi i wyłudzają loginy oraz hasła.
- Malware - pliki udają dokumenty, archiwa albo narzędzia, a po uruchomieniu instalują szkodliwy kod.
- Ujawnienie tożsamości - logowanie się do własnych kont lub podawanie numeru telefonu i maila niweluje część ochrony.
- Ryzyko organizacyjne - użycie sprzętu firmowego albo kont służbowych może narazić organizację na incydent bezpieczeństwa.
CISA zwraca uwagę organizacjom, że ruch z Tor może być wektorem ryzyka i wymaga oceny oraz odpowiednich zabezpieczeń. Dla zwykłego użytkownika przekład jest prosty: to nie jest temat do testowania na służbowym laptopie ani na telefonie, który trzyma wszystkie prywatne konta i zdjęcia. Tor może utrudnić śledzenie połączenia, ale nie naprawi złych nawyków ani dziurawego urządzenia.
Gdy temat dotyczy prywatności, przechodzę więc od razu do rzeczy, które realnie pomagają na co dzień.
Jak podejść do tematu bezpiecznie, jeśli interesuje Cię prywatność
Jeśli celem jest ochrona prywatności, ja zaczynam od prostszych i skuteczniejszych działań niż eksperymenty z niszowym środowiskiem. W wielu przypadkach lepszy efekt da dobrze skonfigurowany telefon, mocne hasła, uwierzytelnianie wieloskładnikowe i komunikatory z szyfrowaniem end-to-end niż sama fascynacja ukrytą siecią.
- Używaj aktualnego systemu, przeglądarki i aplikacji.
- Nie loguj się do prywatnych kont, jeśli nie musisz.
- Nie pobieraj plików „na próbę”, bo właśnie tak najczęściej wpada się w kłopoty.
- Nie instaluj rozszerzeń i dodatków, które mają „poprawić anonimowość”, jeśli nie wiesz, co naprawdę robią.
- Rozdziel aktywność osobistą i zawodową, zwłaszcza na urządzeniach mobilnych.
- Traktuj VPN i Tor jako różne narzędzia: VPN zmienia punkt zaufania, ale nie usuwa ryzyka sam w sobie.
- Na sprzęcie firmowym nie testuj niczego, co może wciągnąć dział IT w niepotrzebny incydent.
| Narzędzie | Co daje | Ograniczenie |
|---|---|---|
| Tor Browser | Utrudnia śledzenie trasy połączenia i ogranicza fingerprinting | Nie chroni przed Twoim własnym logowaniem, pobieraniem plików ani błędami urządzenia |
| VPN | Zmienia punkt zaufania i ukrywa ruch przed lokalną siecią | Nie daje anonimowości automatycznie i przenosi zaufanie na dostawcę VPN |
| MFA i menedżer haseł | Ograniczają skutki kradzieży danych logowania | Nie naprawiają złej higieny urządzenia ani nie chronią przed wszystkim naraz |
| Szyfrowany komunikator | Chroni treść rozmowy | Nie ukrywa całego kontekstu użycia usługi |
Z tego zestawu wynika prosta rzecz: narzędzia są ważne, ale nawyki ważniejsze. Jeśli ktoś myśli, że jedna aplikacja rozwiąże cały problem prywatności, zwykle przecenia technologię i niedocenia własnych błędów. To prowadzi do ostatniej praktycznej decyzji: kiedy temat jest po prostu wart poznania, a kiedy lepiej trzymać dystans.
Co z tego wynika dla zwykłego użytkownika
Jeżeli chcesz po prostu mniej śledzenia, zacznij od podstaw, nie od egzotyki. Aktualizacje, silne uwierzytelnianie, rozsądne hasła, ostrożność przy linkach i rozdzielenie tożsamości dadzą Ci więcej niż przypadkowa wizyta w niszowym środowisku.
- Jeśli interesuje Cię prywatność, zacznij od telefonu i komputera, których używasz codziennie.
- Jeśli pracujesz z wrażliwymi informacjami, nie mieszaj sprzętu prywatnego z zawodowym.
- Jeśli jesteś po prostu ciekawy, potraktuj ten obszar jako narzędzie specjalistyczne, a nie miejsce do przypadkowego surfowania.
Moja praktyczna rada jest prosta: ten fragment internetu ma sens tylko wtedy, gdy rozumiesz jego cel, ograniczenia i cenę w postaci ryzyka. W codziennym życiu większą różnicę zrobią aktualizacje, MFA, menedżer haseł i ostrożność przy plikach niż sama fascynacja ukrytą siecią. Jeśli ktoś obiecuje pełną anonimowość jednym kliknięciem, zwykle sprzedaje mit, nie bezpieczeństwo.