Filtrowanie DNS potrafi zrobić w domu większą różnicę, niż sugeruje sam skrót: mniej reklamowych domen, mniej trackerów i prostsza ochrona przed phishingiem bez instalowania osobnej aplikacji na każdym urządzeniu. AdGuard DNS jest pod tym względem jednym z najbardziej praktycznych rozwiązań, bo można go wdrożyć centralnie na routerze albo ustawić tylko tam, gdzie naprawdę jest potrzebny. W tym tekście pokazuję, jak działa taki filtr, który tryb wybrać, jak go skonfigurować i gdzie kończą się jego możliwości.
Najkrócej: AdGuard DNS porządkuje ruch, ale nie zastępuje pełnego filtra aplikacyjnego
- Default blokuje reklamy, trackery, malware i phishing.
- Family dodaje blokadę treści dla dorosłych oraz Safe Search i Safe Mode, gdzie to możliwe.
- Największy efekt daje ustawienie na routerze, bo obejmuje całą domową sieć.
- Szyfrowane protokoły DNS pomagają ukryć zapytania przed ISP i lokalną siecią, ale nie dają anonimowości.
- Jeśli chcesz własnych reguł, statystyk i większej kontroli, publiczny wariant może być zbyt prosty.
Jak działa filtrowanie DNS w praktyce
DNS działa jak książka adresowa internetu: gdy wpisujesz nazwę strony lub aplikacja chce połączyć się z domeną, resolver zamienia ją na adres IP. Jeśli dany serwer DNS prowadzi listy blokad, może odmówić odpowiedzi albo odesłać pusty wynik, zanim połączenie w ogóle ruszy. To właśnie dlatego taki filtr dobrze wycina znane domeny reklamowe, trackingowe, phishingowe i malware, ale nie widzi treści strony tak, jak widzi ją klasyczny ad blocker w przeglądarce.
To rozróżnienie jest ważne. Na poziomie DNS da się skutecznie ograniczyć cały ruch sieciowy do podejrzanych lub niechcianych domen, ale nie wszystko da się zatrzymać tą samą metodą. Jeśli reklama i właściwa treść są serwowane z tej samej domeny, sam DNS często nie wystarczy. W zamian dostajesz coś innego: filtr, który działa w tle na telefonach, telewizorach, konsolach i urządzeniach IoT. AdGuard udostępnia przy tym trzy publiczne tryby i cztery szyfrowane protokoły, więc można go dopasować do domu, rodziny albo bardziej technicznej konfiguracji.
W praktyce właśnie dlatego takie rozwiązanie ma sens w sieci domowej. Jeden dobrze ustawiony resolver potrafi odciążyć cały dom bez ręcznej instalacji dodatków na każdym urządzeniu. To prowadzi do prostego pytania: który wariant wybrać, żeby nie przepłacić wygodą za zbyt słabe filtrowanie?
Który tryb wybrać do domu i dla dzieci
Najczęściej wybór sprowadza się do kilku profili. Ja zwykle zaczynam od Default, bo daje najlepszy stosunek prostoty do efektu, a dopiero potem sprawdzam, czy rodzina naprawdę potrzebuje ostrzejszej blokady treści. Jeśli na starcie wybierzesz zbyt restrykcyjny wariant, szybciej zobaczysz konflikty niż korzyści.
| Tryb | Co robi | Kiedy ma sens | Na co uważać |
|---|---|---|---|
| Default | Blokuje reklamy, trackery, malware i phishing. | Większość domowych sieci, pierwszy krok do prostego filtrowania. | Nie blokuje treści dla dorosłych i nie zastępuje pełnej kontroli rodzicielskiej. |
| Family | Robi to samo co Default, a dodatkowo blokuje domeny z treściami dla dorosłych oraz włącza Safe Search i Safe Mode, gdzie to możliwe. | Domy z dziećmi, wspólne Wi-Fi rodzinne, urządzenia używane przez kilka osób. | Może zmieniać wygląd wyników wyszukiwania, ukrywać komentarze i modyfikować niektóre strony. |
| Non-filtering | Nie blokuje niczego, tylko zwraca adres IP zapytanej domeny. | Gdy potrzebujesz szyfrowanego i stabilnego DNS bez filtrowania albo chcesz testować konfigurację. | Nie daje żadnej warstwy ochrony przed reklamami, trackerami ani phishingiem. |
| Private | Obsługuje własne blokady, modyfikację odpowiedzi DNS, dashboard i statystyki zapytań. | Gdy chcesz mieć własne listy, wgląd w ruch i większą kontrolę nad siecią. | Wymaga konta i bardziej świadomej administracji. |
Jeśli filtr ma chronić rodzinę, Family ma sens, ale nie traktowałbym go jako pełnej kontroli rodzicielskiej. To nadal filtr domenowy, a nie system, który rozumie kontekst treści. Z kolei Private ma największy potencjał tam, gdzie chcesz statystyk, własnych wyjątków i bardziej precyzyjnego zarządzania, ale za wygodę płaci się większą złożonością. Sam wybór trybu nie rozwiązuje jeszcze wszystkiego, bo sposób wdrożenia zależy od tego, czy chcesz objąć tylko jeden telefon, czy całą domową sieć.
Jak ustawić filtr na routerze, telefonie i komputerze
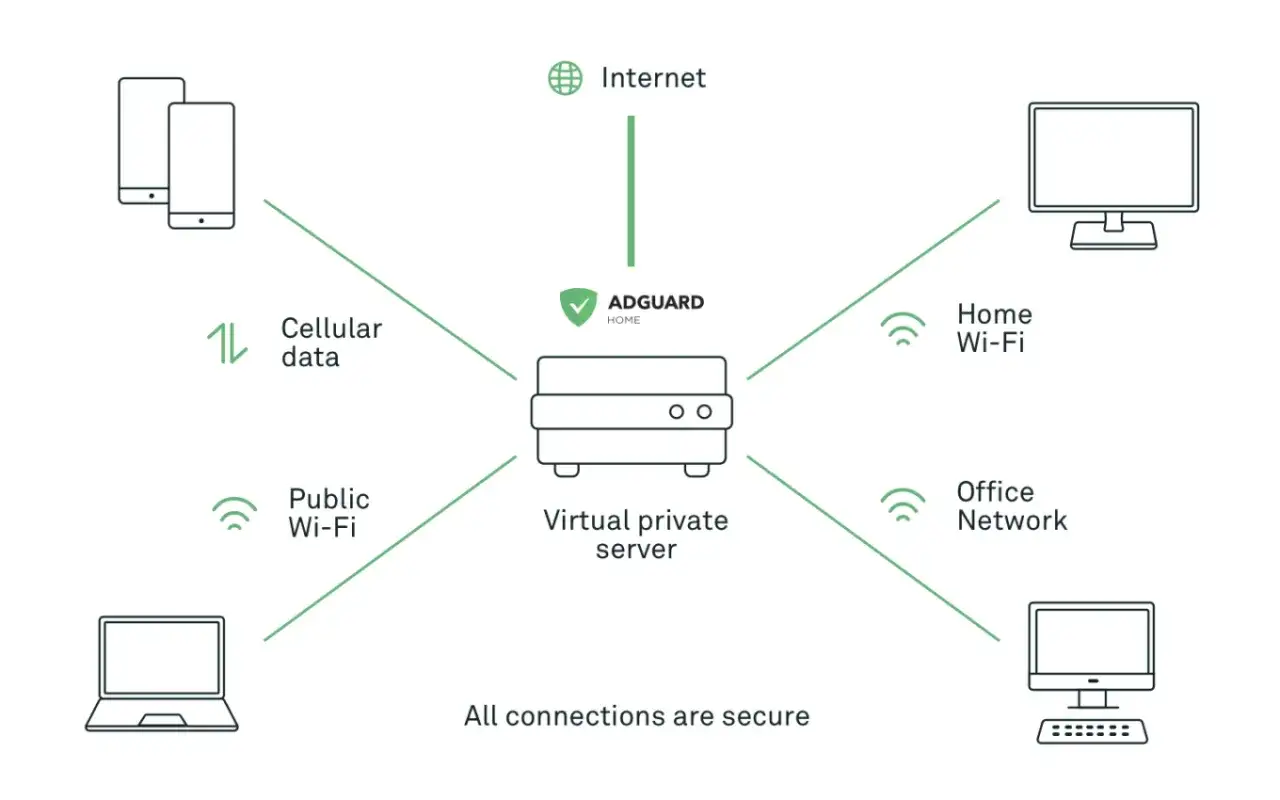
W domu największy sens ma konfiguracja na routerze, bo wtedy jeden ruch obejmuje telewizor, konsolę, smartfony, laptopy i sprzęt IoT. Jeśli korzystasz także z internetu mobilnego poza Wi-Fi, warto dołożyć ustawienie na telefonach, żeby ochrona nie kończyła się razem z domową siecią. W praktyce najczęściej wybiera się klasyczny DNS na routerze albo Private DNS na Androidzie, a tam, gdzie sprzęt to obsługuje, również szyfrowane warianty DNS.
| Tryb | IPv4 | IPv6 | Host do konfiguracji szyfrowanej |
|---|---|---|---|
| Default | 94.140.14.14, 94.140.15.15 | 2a10:50c0::ad1:ff, 2a10:50c0::ad2:ff | dns.adguard-dns.com |
| Family | 94.140.14.15, 94.140.15.16 | 2a10:50c0::bad1:ff, 2a10:50c0::bad2:ff | family.adguard-dns.com |
| Non-filtering | 94.140.14.140, 94.140.14.141 | 2a10:50c0::1:ff, 2a10:50c0::2:ff | unfiltered.adguard-dns.com |
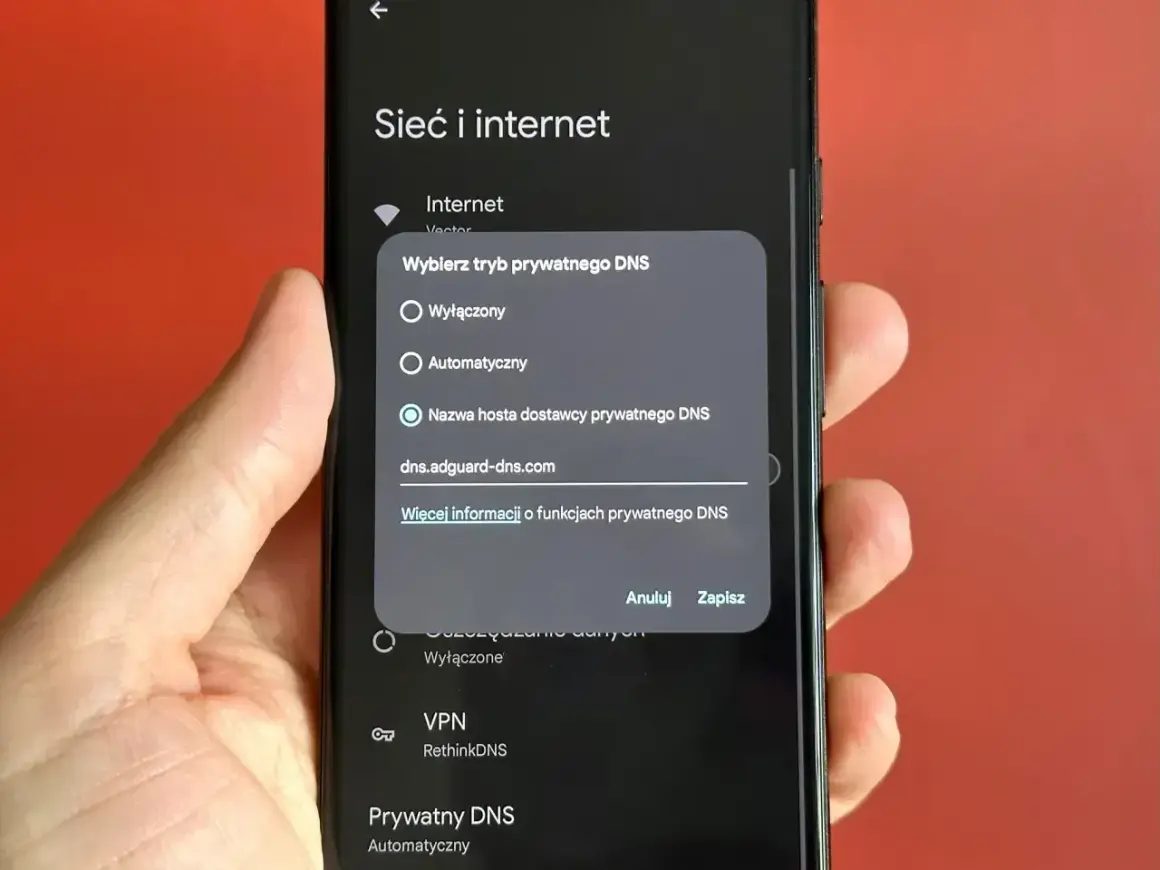
Na routerze wpisz zwykle dwa adresy z tego samego wiersza jako primary i secondary DNS. Jeśli sprzęt obsługuje szyfrowany DNS, lepiej użyć hosta niż samych IP, bo wtedy zapytania nie lecą otwartym tekstem po sieci lokalnej. Na Androidzie pole Private DNS przyjmuje samą nazwę hosta, bez żadnych dopisków, więc dla trybu Default wpisujesz po prostu dns.adguard-dns.com. Na komputerze konfiguracja zwykle sprowadza się do ustawień karty sieciowej albo routera, a w systemach Apple najwygodniejszy bywa profil konfiguracyjny lub ustawienie DNS na poziomie sieci.
Jeśli masz starszy router, klasyczne DNS-IP często będą stabilniejsze niż próba wymuszenia szyfrowanego protokołu. To nie jest wsteczny krok, tylko rozsądny kompromis. Najważniejsze, żeby ustawienia objęły także IPv6, bo przy części domowych łączy samo IPv4 nie wystarczy. Po wdrożeniu warto sprawdzić, czy filtr działa także na telefonie poza domem, bo router nie obejmuje transmisji komórkowej.
Gdzie AdGuard DNS pomaga najbardziej, a gdzie trzeba uważać
Najlepszy efekt widać tam, gdzie chcesz odciążyć całą sieć jednym ustawieniem. Smart TV, konsole, tablety dzieci, urządzenia IoT i gościnne Wi-Fi korzystają z tego szczególnie dobrze, bo zwykle nie mają własnego sensownego blokera treści. Dla domu to wygodne: raz ustawiasz filtr i nie musisz pamiętać o każdym osobnym sprzęcie.
Jednocześnie nie chcę udawać, że DNS załatwia wszystko. Sam filtr działa na poziomie domen, więc nie wytnie każdej reklamy z aplikacji mobilnej ani każdego baneru osadzonego w treści tej samej usługi. Część aplikacji korzysta też z własnego resolvera albo własnego kanału DNS, przez co może ominąć ustawienia routera. Do tego dochodzą realne skutki uboczne: niektóre serwisy streamingowe, bankowość albo gry online potrafią zachowywać się inaczej, jeśli blokada dotknie potrzebnej domeny. W Family dochodzi jeszcze zmiana wyników wyszukiwania i możliwe znikanie komentarzy, co dla wielu osób wygląda jak błąd, a jest zamierzonym działaniem.
Dlatego traktuję DNS jako pierwszą warstwę ochrony, a nie jako jedyne narzędzie bezpieczeństwa. Daje porządek, ogranicza szum i zmniejsza ekspozycję na znane zagrożenia, ale nie zastępuje rozsądku, aktualizacji systemu ani pełnej kontroli rodzicielskiej. Granice filtrowania DNS prowadzą wprost do pytania o prywatność i to, komu właściwie ufamy jako resolverowi.
Co to oznacza dla prywatności i bezpieczeństwa
Szyfrowane protokoły DNS, takie jak DoH, DoT i DoQ, poprawiają prywatność na trasie, bo utrudniają podsłuch zapytań przez operatora Wi-Fi albo dostawcę internetu. To jednak nie znaczy, że stajesz się anonimowy. Dostawca resolvera nadal musi przetwarzać zapytania, żeby odpowiedzieć na nie poprawnie, więc przenosisz zaufanie z ISP do operatora DNS. Ja patrzę na to właśnie jak na kompromis: mniejsza ekspozycja po drodze, ale nadal realna zależność od usługi, z której korzystasz.
Według polityki prywatności AdGuard publiczny resolver zapisuje zagregowane metryki wydajności i anonimową bazę domen z ostatnich 24 godzin, a dane nie są udostępniane podmiotom trzecim. To dobra wiadomość, ale nie zmienia faktu, że nie jest to model „zero wiedzy”. Jeśli zależy Ci na większej kontroli, sensowniejszy może być wariant Private albo lokalny resolver działający na Twoim sprzęcie. Publiczny DNS jest za to prostszy w utrzymaniu i nie wymaga administracji, co dla wielu domów będzie wystarczającym argumentem.
W praktyce bezpieczeństwo i prywatność nie stoją tu w sprzeczności. Można mieć filtr, który blokuje znane zagrożenia, a jednocześnie ogranicza podsłuch na trasie. Trzeba tylko uczciwie zaakceptować, że żadna usługa DNS nie zastąpi pełnej kontroli nad całym ruchem sieciowym. Kiedy już to wiesz, łatwiej ustawić domową sieć tak, żeby filtr pomagał, a nie przeszkadzał.
Jak ustawić domową sieć, żeby filtr nie przeszkadzał na co dzień
- Ustaw DNS na routerze, żeby objąć całe Wi-Fi, łącznie z telewizorem, konsolą i sprzętem IoT.
- Dołóż konfigurację na telefonach używanych poza domem, bo router nie działa na transmisji komórkowej.
- Sprawdź zarówno IPv4, jak i IPv6, żeby żadna część ruchu nie omijała filtra.
- Po zmianie ustawień wyczyść cache DNS albo po prostu zrestartuj połączenie sieciowe.
- Przetestuj bankowość, streaming i najczęściej używane aplikacje, żeby szybko wyłapać konflikty.
- Jeśli w domu są dzieci, połącz DNS z kontrolą na urządzeniach, bo sam filtr domenowy nie załatwia wszystkiego.
Jeśli chcesz szybko uporządkować domową sieć, publiczny AdGuard DNS jest dobrym pierwszym krokiem. Jeśli potrzebujesz większej kontroli, własnych wyjątków i pełniejszej widoczności zapytań, szybciej dojdziesz do granicy publicznego wariantu i wtedy lepszy będzie prywatny profil albo lokalny resolver. Właśnie tam kończy się prosty filtr DNS, a zaczyna świadome zarządzanie bezpieczeństwem całej sieci.